Especialistas en Protección de Datos LOPD-GDD
Especializados en el ámbito de la Protección de datos le ofrecemos un servicio personalizado e integral con el que conseguiremos una adaptación completa e integrada en sus sistemas como un proceso más de los que ya existen en su organización.
La adaptación a la LOPD GDD requiere la máxima profesionalidad, comunicación directa y personal con nuestros clientes.
Reinventalia le asignará un consultor especializado que le ayudará en todo el proceso de implementación y durante la duración del contrato, de manera que todas las actuaciones que se vayan desarrollando sean incorporadas, adoptadas y asimiladas por todos y cada uno de los miembros de su organización.
El desconocimiento de la ley no exime de su cumplimiento, por eso desde Reinventalia ponemos a su servicio nuestros conocimientos y experiencia y los compartimos con Usted porque estamos convencidos de que un buen y amplio conocimiento de la ley es imprescindible para la seguridad de nuestra Empresa.
¿Qué le ofrece Reinventalia Consultoría?
Por medio del consultor especializado que se le asigne, y de una manera, clara, sencilla y comprensible se realizarán todos los trabajos necesarios para la correcta adaptación de su empresa a la LOPDGDD (Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y Garantía de los Derechos Digitales) y al RGPD (Reglamento General de Protección de Datos).
Se le informará tanto del trabajo realizado, objeto y alcance normativo, así como de sus obligaciones como de sus derechos como individuo y como empresario.
Descripción de los trabajos:
- Nombramiento del Delegado De Protección De Datos (DPD) (si procede).
- Elaboración del Registro De Actividades De Tratamiento (RAT).
- Realización de una Evaluación de Impacto relativa a la Protección de Datos (EIPD) (si procede).
- Realización de un Análisis De Riesgos Relativo A La Protección De Datos (ARPD) (si procede).
- Revisar Medidas De Seguridad a la luz de los resultados del análisis de riesgos.
- Establecer mecanismos y procedimiento de Notificación De Brechas De Seguridad.
- Redacción del Manual De Implantación Del RGPD que recoge todo lo descrito en los puntos anteriores.
- Redacción de todos los Contratos, Textos Y Cláusulas Jurídicas para clientes, proveedores, empleados, alumnos…
Además, si dispone de página web, para el cumplimento de la LSSICE:
- Redacción del AVISO LEGAL.
- Redacción de la POLÍTICA DE PRIVACIDAD.
- Redacción de la POLÍTICA DE COOKIES.
- Si dispone de venta online y presupuestándose a parte, redacción de CONDICIONES GENERALES DE VENTA.
Contratándonos disfrutará de los siguientes servicios adicionales:
- Boletín Informativo sobre todo aquello que acontezca en la LOPD.
- Control del seguimiento de forma que Ud. no olvide mantener su adaptación permanente actualizada.
- Asesoramiento jurídico en materia de LOPD durante el año que dura el contrato.
- Defensa jurídica hasta el agotamiento de la vía administrativa con la AEPD (Agencia Española de Protección de Datos).
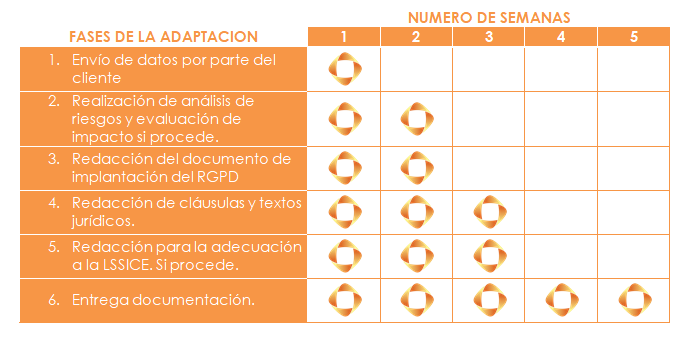
Fases de la adecuación
Las fases de la adaptación se realizarán en un periodo de 5 semanas.
CONOCE MÁS A FONDO LA LOPD
Objeto
La LOPD GDD tiene por objeto:
- Establecer las normas relativas a la protección de las personas físicas en lo que respecta al tratamiento de los datos personales y las normas relativas a la libre circulación de tales datos.
- Proteger los derechos y libertades fundamentales de las personas físicas y en particular, su derecho a la protección de los datos personales.
- La libre circulación de los datos personales en la Unión no podrá ser restringida ni prohibida por motivos relacionados con la protección de las personas físicas en lo que respecta al tratamiento de datos personales.
Legislación
LEGISLACIÓN APLICABLE
- Real Decreto 1720/2007, de 21 de diciembre, por el que se aprueba el Reglamento de desarrollo de la Ley Orgánica 15/1999, de 13 de diciembre, de protección de datos de carácter personal.
- REGLAMENTO (UE) 2016/679 DEL PARLAMENTO EUROPEO Y DEL CONSEJO de 27 de abril de 2016 relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales y a la libre circulación de estos datos.
- Ley Orgánica 3/2018, de 5 de diciembre, de Protección de Datos Personales y garantía de los derechos digitales. En adelante LOPDGDD. Vigente y de obligado cumplimiento a partir del 7 de diciembre de 2018.
ÁMBITO DE APLICACIÓN
- La LOPD GDD se aplica al tratamiento total o parcialmente automatizado de datos personales, así como al tratamiento no automatizado de datos personales contenidos o destinados a ser incluidos en un tratamiento de datos.
Definiciones Principales
- Datos personales: toda información sobre una persona física identificada o identificable.
- Tratamiento: cualquier operación o conjunto de operaciones realizadas sobre datos personales o conjuntos de datos personales, ya sea por procedimientos automatizados o no.
- Fichero: todo conjunto estructurado de datos personales, accesibles con arreglo a criterios determinados, ya sea centralizado, descentralizado o repartido de forma funcional o geográfica.
- Responsable del tratamiento o responsable: la persona física o jurídica, autoridad pública, servicio u otro organismo que, solo o junto con otros, determine los fines y medios del tratamiento
- Encargado del tratamiento o Encargado: la persona física o jurídica, autoridad pública, servicio u otro organismo que trate datos personales por cuenta del responsable del tratamiento.
¿A quién afecta?
Cabe señalar que al 100% de las empresas, asociaciones, fundaciones, comunidades de vecinos, federaciones, profesionales (autónomos)… en definitiva cualquier entidad jurídica que recabe, trate o monitorice datos personales en el desarrollo de su actividad, que opere en el espacio de la Unión Europea, estén establecidos en esta o no.
PRINCIPALES NOVEDADES DEL RGPD vs.LOPD GDD
Cambios en la obtención del consentimiento para el tratamiento de datos
El Reglamento General de Protección de Datos (RGDP) elimina la posibilidad de realizar tratamientos de datos en base a consentimientos tácitos.
Cambios en el deber de informar
Con el nuevo RGPD, se incrementan los requisitos en cuanto al deber de informar a las personas interesadas, debiéndose indicar además las siguientes cuestiones:
- La base legal sobre la cual se legitima el tratamiento de los datos.
- Los datos del contacto del Delegado de Protección de Datos (cuando exista).
- El plazo y criterios de conservación de la información.
- La previsión de transferencias internacionales. – La autoridad de control (La Agencia Española de Protección de Datos).
- El tratamiento automatizado o elaboración de perfiles.
- Los derechos de los afectados y forma de ejercicio (acceso, rectificación, supresión, limitación del tratamiento, portabilidad de los datos, oposición, a no ser objeto de decisiones individuales y automatizadas).
Por ello, todas las empresas deberán revisar sus formularios de recogida de consentimiento (tanto online como offline) e incluir en los mismos, las cuestiones indicadas, y ello antes de que el RGPD resulte de plena aplicación.
Registro de Actividades del Tratamiento
El Registro de Actividades permitirá además de cumplir con la normativa, poder disponer de un control efectivo sobre los datos personales tratados, así como detectar con mayor facilidad los posibles riesgos que existan durante el tratamiento.
Contratos con los encargados del tratamiento
Todos los contratos con los encargados del tratamiento (gestores, informáticos externos, empresas de marketing, etc.), se deberán de actualizar y se deberán detallar las obligaciones de los encargados, evaluando de nuevo las medidas de seguridad que se han de aplicar al tratamiento de los datos personales (en función a lo que resulte de la evaluación de impacto de riesgos).
Los contratos de encargo de tratamiento de datos personales entre las organizaciones (como responsables) y terceros (como encargados de tratamiento) suscritos antes del 25 de mayo de 2018 mantendrán su vigencia como máximo hasta el 25 de mayo de 2022.
Análisis de riesgos
Analizar los riesgos implica hacer un estudio cualitativo de las causas, amenazas y daños o consecuencias que se pueden producir. Se trata de una especie de análisis DAFO que, aplicado en las empresas, permite determinar las características contenidas en el ejercicio de estas empresas para el derecho fundamental a la protección de datos de los afectados.
El objetivo es que, tras este análisis, se puedan afrontar los riesgos, así como limitarlos o eliminarlos. Se trata de una herramienta de gestión de estudios de seguridad muy útil a la hora de identificar los riesgos. Para su aplicación, la Agencia Española de Protección de Datos (AEPD) ha establecido minuciosamente los pasos para realizar el Análisis de Riesgos.
Evaluación del Impacto de Proteccion de Datos (EIPD)
Es una herramienta con carácter preventivo que debe realizar el responsable del tratamiento para poder identificar, evaluar y gestionar los riesgos a los que están expuestas sus actividades de tratamiento con el objetivo de garantizar los derechos y libertades de las personas físicas. En la práctica, la EIPD permite determinar el nivel de riesgo que entraña un tratamiento, con el objetivo de establecer las medidas de control más adecuadas para reducir el mismo hasta un nivel considerado aceptable.
El Artículo 35 del RGPD establece que ante la probabilidad de que un tratamiento “entrañe un alto riesgo para los derechos y libertades de las personas físicas” será necesario llevar a cabo una EIPD antes de la puesta en marcha del tratamiento. Esta obligación está alineada con el principio de privacidad que tiene como objetivo analizar un tratamiento desde su fase de diseño y garantizar una adecuada gestión de los riesgos, además de cumplir con los principios de necesidad y proporcionalidad.
A la hora de realizar una EIPD, se debe disponer de una metodología que considere los requerimientos exigidos por el RGPD en su artículo 35.7, donde se establece que la EIPD deberá incluir como mínimo:
- Una descripción sistemática de la actividad de tratamiento previstas.
- Una evaluación de la necesidad y proporcionalidad del tratamiento respecto a su finalidad.
- Una evaluación de los riesgos.
- Las medidas previstas para afrontar los riesgos, incluidas garantías, medidas de seguridad y mecanismos que garanticen la protección de datos personales.
Diagrama de flujo a seguir a la hora de hacer una EIPD:
Delegado de Protección de Datos
La figura del Delegado de Protección de Datos, que asumirá las funciones de coordinar y controlar el cumplimiento de las políticas de protección de datos de las empresas y organizaciones.
La figura del Delegado de Protección de Datos será necesaria en las entidades y organismos públicos, así como en las empresas privadas que realicen tratamientos de datos que supongan una observación sistemática y habitual de datos a gran escala o cuando realicen tratamientos a gran escala de datos especialmente sensibles.
Podrían considerarse incluidas en estos criterios, entre otras:
- Entidades aseguradoras y reaseguradoras.
- Distribuidores y comercializadores de energía eléctrica o gas natural.
- Entidades responsables de sistemas de información crediticia.
- Entidades que desarrollen actividades de publicidad que impliquen análisis de preferencias o elaboración de perfiles.
- Centros sanitarios.
- Centros docentes que ofrezcan enseñanzas regladas, universidades, etc.
- Colegios profesionales.
- Entidades dedicadas al juego online.
Nuevos derechos para los ciudadanos
| 1 | Derecho de acceso | Tienes derecho a que te informen de lo siguiente:
| |||
| 2 | Derecho de rectificación | Tienes derecho, además de rectificar los datos inexactos, a que se completen los datos personales incompletos, inclusive mediante una declaración adicional. | |||
| 3 | Derecho de supresión (el «Derecho al olvido») | Con este derecho podrás solicitar:
| |||
| 4 | Derecho a la portabilidad de los datos | Podrás recibir tus datos personales facilitados en un formato estructurado, de uso común y lectura mecánica, y poder transmitirlos a otro responsable, siempre que sea técnicamente posible. | |||
| 5 | Derecho de oposición |
| |||
| 6 | Derecho a no ser objeto de decisiones individualizadas | Tienes derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos o te afecte. Se exceptúa lo anterior cuando:
|